الخدمات
الاستبانات
خدمة تتيح للطلاب وأعضاء هيئة التدريس المشاركة في الاستبانات الأكاديمية، بهدف قياس الآراء وتقييم الخدمات التعليمية والمساهمة في تحسين جودة العملية التعليمية.

خدمة تتيح للطلاب وأعضاء هيئة التدريس المشاركة في الاستبانات الأكاديمية، بهدف قياس الآراء وتقييم الخدمات التعليمية والمساهمة في تحسين جودة العملية التعليمية.
المصادر المفتوحة: خدمة تتيح للمستفيد الوصول إلى المصادر المفتوحة والاستفادة من المحتوى المتاح بسهولة وبشكل منظم.
خدمة تتيح للمستفيد إعادة تعيين كلمة المرور الخاصة بحسابه بطريقة آمنة وسهلة.
خدمة إرشادية تساعدك على معرفة عنوان IP الداخلي الخاص بجهازك (IPv4) من خلال إعدادات الشبكة بخطوات واضحة ومبسطة.
تتطلب حوكمة البيانات داخل الجهات وضوحًا دقيقًا في توزيع الأدوار والمسؤوليات بين مكتب البيانات، وتقنية المعلومات، والأمن السيبراني؛ لأن نجاح الحوكمة لا يعتمد على جهة واحدة، بل على تكامل هذه الأطراف ضمن إطار مؤسسي واضح.
وتوضح معايير مكتب إدارة البيانات الوطنية أن مكتب البيانات يمثل المرجع في حوكمة بيانات الجهة، بينما تؤدي تقنية المعلومات والأمن السيبراني أدوارًا تكاملية في التنفيذ والحماية.
الرقم الذي يظهر في لوحة معلومات Power BI لا يبدأ من Power BI نفسه.
فخلف كل رقم نراه في لوحة معلومات رحلة متكاملة من العمل على البيانات، تبدأ قبل مرحلة العرض البصري بوقت طويل، وتمر بعدة مراحل تؤثر بصورة مباشرة في جودة النتيجة النهائية وموثوقيتها.
غالبًا ما يُنظر إلى البنية المؤسسية على أنها مجموعة من الرسومات التي تصف الأنظمة والخوادم والتقنيات، بينما تُعامل البيانات باعتبارها مسؤولية منفصلة تتولاها جهة أو إدارة أخرى.
إلا أن الواقع المؤسسي يوضح أن البنية المؤسسية والبيانات لا يمكن فصلهما؛ فكل منهما يكمل الآخر ويمنحه المعنى التشغيلي المطلوب. فالبنية المؤسسية تجيب عن سؤال: كيف تعمل الجهة؟ بينما تجيب البيانات عن سؤال: بماذا تعمل الجهة؟
تتعامل الجهات يوميًا مع أنواع متعددة من البيانات الشخصية، مثل الاسم، ورقم الهوية، ورقم الجوال، والسجل الأكاديمي أو الصحي، وغيرها من البيانات التي ترتبط بالأفراد بشكل مباشر أو غير مباشر.
وتبقى هذه البيانات أمانة لدى الجهة التي تقوم بجمعها ومعالجتها، وليست ملكًا مطلقًا لها؛ إذ يكفل نظام حماية البيانات الشخصية في المملكة مجموعة من الحقوق الأساسية لصاحب البيانات.
ومن أبرز هذه الحقوق:
عند الحديث عن حماية البيانات الشخصية، يتركز الاهتمام غالبًا على وسائل الحماية التقنية، مثل التشفير، وإدارة صلاحيات الوصول، وتطبيق ضوابط الأمن السيبراني. إلا أن هناك خطوة أكثر جوهرية تسبق جميع هذه الإجراءات، وهي تحديد ما إذا كانت المؤسسة تحتاج إلى جمع هذه البيانات من الأساس.
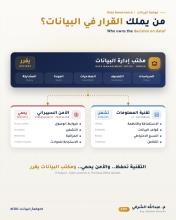
تتطلب حوكمة البيانات داخل الجهات وضوحًا دقيقًا في توزيع الأدوار والمسؤوليات بين مكتب البيانات، وتقنية المعلومات، والأمن السيبراني؛ لأن نجاح الحوكمة لا يعتمد على جهة واحدة، بل على تكامل هذه الأطراف ضمن إطار مؤسسي واضح.
وتوضح معايير مكتب إدارة البيانات الوطنية أن مكتب البيانات يمثل المرجع في حوكمة بيانات الجهة، بينما تؤدي تقنية المعلومات والأمن السيبراني أدوارًا تكاملية في التنفيذ والحماية.